Un audit Active Directory répond à une question essentielle : qui possède encore un accès au système d’information, à quelles ressources et avec quel niveau de privilège ? Avec le temps, un changement de fonction, le départ d’un prestataire ou le remplacement d’une application peuvent laisser dans l’annuaire Microsoft des comptes oubliés, des délégations inutiles et une configuration trop permissive.
Réaliser un audit complet permet de détecter chaque type de vulnérabilité avant qu’il ne favorise une attaque cyber. Cet audit de sécurité contrôle les comptes utilisateurs et de service, les membres des groupes privilégiés, les GPO, l’authentification, les contrôleurs de domaine et la journalisation. Il associe des tests techniques, l’analyse des usages et des outils comme PingCastle ou ORADAD pour évaluer les risques, la conformité et le niveau de protection.
Dans cet article, ce guide pratique explique pourquoi auditer Active Directory, quels points vérifier et comment passer du rapport au plan d’action. Cette démarche s’inscrit dans une approche globale de la performance et de la sécurisation des infrastructures informatiques : le diagnostic doit déboucher sur des corrections adaptées, du moindre privilège au monitoring.
Pourquoi auditer Active Directory ?
L’audit AD ne consiste pas seulement à vérifier que l’annuaire fonctionne. Il révèle les chemins qu’un attaquant pourrait emprunter, mesure les conséquences d’une compromission et détermine si les accès correspondent encore aux besoins réels de l’organisation.
Active Directory, une cible au cœur du système d’information
Active Directory Domain Services centralise les identités, les ordinateurs, les groupes, les politiques de sécurité et de nombreux mécanismes d’autorisation. Cette position centrale en fait une cible prioritaire.
Dans son guide de sécurité relatif à Active Directory, l’ANSSI rappelle que l’annuaire contient notamment les informations d’identification des utilisateurs. La compromission d’un seul compte privilégié peut donc conduire à une perte de maîtrise de l’ensemble du système d’information et à un incident majeur de cybersécurité.
Une attaque ne commence pas nécessairement par une faille spectaculaire. Elle peut s’appuyer sur un poste compromis, un mot de passe réutilisé ou une configuration trop permissive. L’attaquant cherche ensuite à se déplacer dans le réseau et à élever ses privilèges jusqu’aux ressources les plus sensibles, transformant un premier accès en risque cyber majeur.
Des droits qui s’accumulent au fil du temps
Les vulnérabilités résultent souvent d’une succession de changements devenus difficiles à retracer :
- un compte non désactivé après le départ d’un salarié ;
- un prestataire toujours présent dans un groupe sensible ;
- un ancien compte administrateur encore actif ;
- un compte de service dont le mot de passe n’expire jamais ;
- une délégation trop large sur une unité d’organisation ;
- une GPO obsolète ou insuffisamment protégée ;
- le même mot de passe d’administrateur local sur plusieurs postes.
Pris séparément, ces écarts peuvent sembler limités. Combinés, ils créent des chemins d’attaque permettant une élévation de privilèges ou un déplacement latéral.
Qui possède réellement des accès et à quelles ressources ?
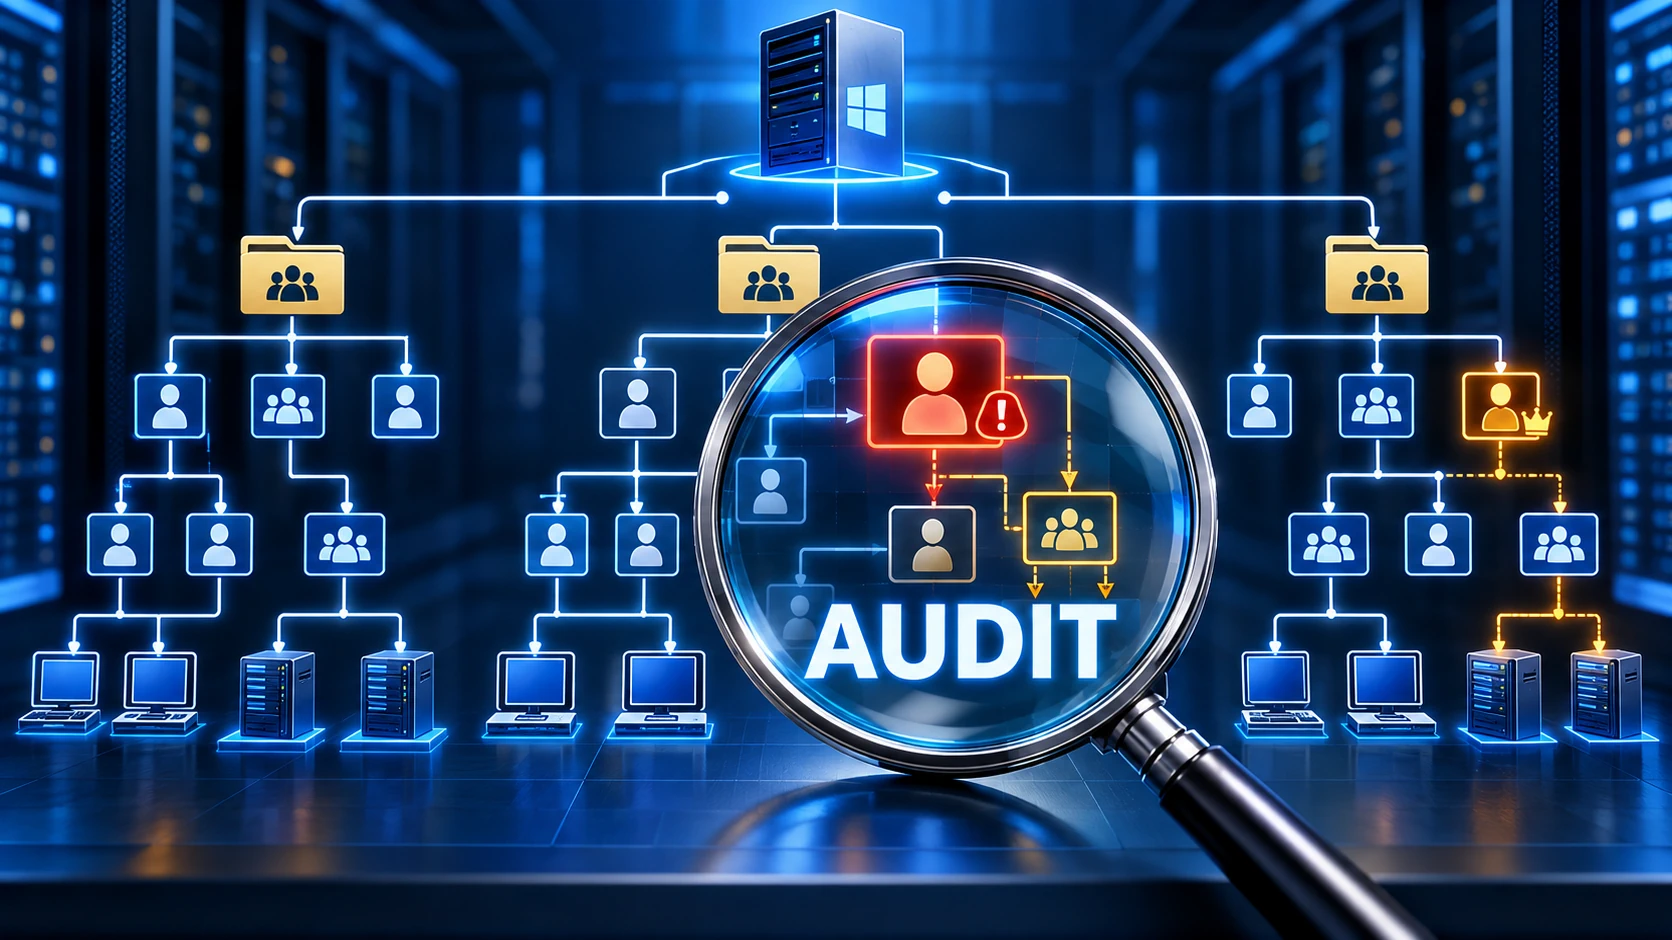
Répondre à cette question demande davantage qu’un export de la liste des utilisateurs. Dans Active Directory, un droit peut être obtenu directement, par l’appartenance à un groupe, par l’imbrication de plusieurs groupes ou grâce à une délégation appliquée à une partie de l’annuaire.
L’analyse porte d’abord sur le cycle de vie des identités. Les comptes inactifs, génériques, partagés ou associés à des personnes ayant quitté l’organisation sont rapprochés de la réalité des effectifs et des contrats. Une date de dernière connexion ancienne constitue un indicateur utile, mais pas une preuve suffisante : certains comptes techniques ou saisonniers peuvent rester légitimes.
L’audit examine aussi les groupes Administrateurs du domaine, Administrateurs de l’entreprise et Administrateurs, mais il ne s’arrête pas aux ensembles les plus visibles. Il contrôle leurs membres directs et indirects, les permissions sur les objets, les accès hérités et les identités autorisées à modifier une GPO. Chaque membre d’un groupe sensible doit ainsi correspondre à un besoin réel : un utilisateur apparemment standard peut bénéficier indirectement d’un accès critique.
Enfin, les comptes employés par les services, les tâches planifiées ou les applications nécessitent un propriétaire, un usage documenté et des autorisations limitées. Les délégations Kerberos, les SPN et les permissions accordées aux applications font donc partie du périmètre.
Comment réaliser un audit Active Directory complet ?
La méthode combine collecte technique, analyse des risques et compréhension des usages. Le périmètre dépend de la taille de l’environnement Microsoft, de son architecture et de ses enjeux métiers, mais certains contrôles restent incontournables.
Les principaux points de contrôle
Une checklist d’audit Active Directory couvre plusieurs dimensions complémentaires. L’objectif est de comprendre la configuration de l’annuaire, mais aussi de détecter les accès ou les chemins qu’un attaquant pourrait exploiter.
| Point de contrôle | Vérifications réalisées | Risques recherchés |
|---|---|---|
| Structure de l’annuaire | Forêts, domaines, relations d’approbation, contrôleurs de domaine et niveaux fonctionnels | Relations de confiance vulnérables, composants obsolètes ou défauts de réplication |
| Identités | Comptes actifs, désactivés, dormants, génériques, administrateurs et comptes de service | Comptes orphelins, accès non attribuables ou identifiants compromis |
| Privilèges | Membres des groupes sensibles, appartenances imbriquées, délégations et permissions sur les objets | Privilèges excessifs, élévation de droits ou chemins d’attaque indirects |
| Authentification | Politiques de mots de passe, protocoles anciens et utilisation des comptes privilégiés | Vol d’identifiants, mots de passe faibles ou authentification insuffisamment protégée |
| GPO | Portée, héritage, droits de modification et paramètres de sécurité | Modification malveillante ou propagation d’une configuration dangereuse |
| Configurations critiques | DNS, réplication, contrôleurs de domaine, sauvegarde et mécanismes de récupération | Interruption de service, prise de contrôle du domaine ou restauration impossible |
| Journalisation | Connexions, échecs d’authentification, changements de groupes et modifications d’objets sensibles | Détection tardive d’une menace ou réponse à incident incomplète |
| Chemins d’attaque | Combinaisons de droits et d’accès permettant de progresser vers le Tier 0 | Déplacement latéral et compromission d’Active Directory |
La collecte est complétée par des échanges avec les équipes. Un accès peut répondre à une contrainte d’exploitation, tandis qu’une anomalie apparemment secondaire peut exposer une ressource critique. Des commandes et scripts PowerShell permettent également de vérifier certains paramètres, appartenances ou événements. Ces tests sont d’abord validés dans un environnement maîtrisé afin d’éviter d’interrompre un service.
PingCastle pour obtenir une vue synthétique des risques
Le Health Check de PingCastle collecte des informations sur le domaine et produit un rapport autour de quatre catégories : comptes privilégiés, relations d’approbation, objets obsolètes et anomalies de sécurité. Le score global correspond au plus élevé des quatre sous-scores.
Cette analyse facilite la détection des points à examiner et le suivi de leur évolution. Elle peut attirer l’attention sur des comptes dormants, des groupes mal maîtrisés ou une configuration à risque. Le rapport reste toutefois une photographie fondée sur des règles génériques : chaque alerte doit être replacée dans le contexte technique et métier.
ORADAD pour collecter les données de l’annuaire
Développé par l’ANSSI, ORADAD — Outil de récupération automatique des données de l’Active Directory — extrait par LDAP les informations nécessaires aux missions d’audit et prend en charge les forêts multidomaines.
ORADAD facilite la collecte structurée des objets et de leurs relations, mais ne produit pas à lui seul un plan de correction. Les données sont ensuite rapprochées des usages, des exigences de conformité — notamment du RGPD — et des dépendances techniques.
De l’audit à la remédiation : comment sécuriser Active Directory ?
Identifier une vulnérabilité n’est que la première étape. Grâce à son expérience des infrastructures et de la cybersécurité, PCI – Performance Conseil Informatique accompagne les organisations dans la priorisation et l’application des mesures correctives. L’objectif n’est pas d’appliquer mécaniquement toutes les recommandations d’un outil, mais d’améliorer durablement la sécurité de l’annuaire sans perturber l’exploitation.
Prioriser les risques plutôt que le score
La baisse d’un score ne doit pas devenir l’unique objectif. Deux écarts de même poids ne présentent pas nécessairement le même risque. Un compte dormant dans un groupe critique peut exiger une action immédiate, tandis qu’une autre configuration devra être corrigée lors d’un chantier planifié.
Le rapport distingue les corrections rapides, les mesures compensatoires et les transformations structurelles. Les actions sont priorisées selon la probabilité d’exploitation, l’impact métier, la complexité de mise en œuvre et les dépendances. Le véritable indicateur reste la réduction des possibilités offertes à un attaquant.
Assainir les comptes et appliquer le moindre privilège
Les comptes obsolètes sont désactivés ou supprimés après vérification. Les appartenances injustifiées sont retirées et les exceptions documentées. Les comptes d’administration sont également séparés des comptes bureautiques afin qu’un courriel piégé ou un poste compromis n’expose pas directement des identifiants privilégiés.
Microsoft recommande d’appliquer le principe du moindre privilège : chaque identité ne reçoit que les autorisations nécessaires à sa mission. L’attribution par rôle simplifie ensuite les revues d’accès et le départ ou la mobilité d’un collaborateur. Le nombre de membres privilégiés devient également plus facile à contrôler.
Cloisonner l’administration avec le tiering
Le tiering sépare les niveaux d’administration selon la criticité des ressources. Le Tier 0 regroupe Active Directory et les composants capables d’en prendre le contrôle. Les autres niveaux couvrent notamment les serveurs, les applications et les postes de travail.
Une identité ou une station d’administration consacrée à un niveau critique ne doit pas servir sur un environnement moins fiable. Cette séparation limite le vol d’identifiants et les déplacements latéraux. L’ANSSI recommande également le cloisonnement du système d’information en zones de confiance.
La mise en place peut être progressive : comptes dédiés, bastions ou stations d’administration sécurisées, restrictions de connexion et contrôle des flux.
Pérenniser la sécurité d’Active Directory
Une fois les risques prioritaires corrigés, la sécurité de l’annuaire repose sur la gestion des identités techniques, le durcissement des configurations et la surveillance dans le temps. Ces mesures évitent que les mêmes écarts réapparaissent après l’audit.
Gérer les comptes techniques avec les gMSA et Windows LAPS
Lorsque les applications le permettent, les comptes de service classiques peuvent être remplacés par des comptes de service administrés de groupe. Avec les gMSA, Windows gère automatiquement les mots de passe et peut partager une même identité entre plusieurs serveurs autorisés.
Cette solution évite les secrets statiques modifiés manuellement ou conservés dans des scripts. Elle ne dispense pas de limiter les privilèges du service, de contrôler les hôtes autorisés et de documenter son propriétaire.
L’utilisation du même mot de passe administrateur local sur plusieurs postes facilite les mouvements latéraux. La solution Microsoft Windows LAPS génère et renouvelle un mot de passe propre à chaque appareil, puis le sauvegarde de manière contrôlée dans Active Directory ou Microsoft Entra ID.
Son déploiement prévoit les personnes autorisées à consulter ces secrets, la protection des attributs correspondants et la surveillance des accès. La documentation Microsoft fournit également les paramètres nécessaires à sa mise en œuvre.
Durcir les GPO, la journalisation et la surveillance
La correction concerne enfin les paramètres de sécurité : suppression des protocoles obsolètes, durcissement des contrôleurs de domaine, contrôle des délégations, sécurisation des GPO et mise en place d’une stratégie d’audit avancée.
Les événements de connexion et de déconnexion, les échecs d’authentification, les changements de groupes privilégiés et les modifications d’objets critiques doivent être centralisés et surveillés. Cette détection aide à repérer une menace et facilite la réponse à incident, à condition que les logs soient associés à des alertes, des seuils et des procédures d’intervention régulièrement mises à jour.
Faire de l’audit AD une démarche continue
Active Directory évolue chaque jour : de nouveaux utilisateurs, serveurs ou prestataires apparaissent, des droits temporaires perdurent et des GPO sont modifiées. Tout rapport finit donc par vieillir.
La fréquence des audits dépend du niveau de risque et du rythme des changements. Une revue périodique peut être complétée après une fusion, une migration, un incident, une réorganisation ou l’arrivée d’une application critique.
Entre deux audits complets, quelques indicateurs entretiennent la visibilité : nombre de comptes dormants, membres privilégiés, comptes de service non maîtrisés, nouvelles délégations et avancement du plan de correction. L’objectif n’est pas de figer l’annuaire, mais de détecter et corriger les écarts avant qu’ils ne deviennent des chemins d’attaque.
Conclusion
Un audit Active Directory répond à une question concrète : qui peut encore accéder aux ressources de l’entreprise, par quel chemin et pour quelle raison ? Les comptes oubliés, les privilèges excessifs et les configurations historiques peuvent permettre à un attaquant de progresser jusqu’aux systèmes les plus critiques.
PingCastle et ORADAD apportent une visibilité précieuse, mais le diagnostic n’est que le point de départ. La réduction du risque repose sur un plan de remédiation associant nettoyage des accès, moindre privilège, tiering, gMSA, Windows LAPS, durcissement des GPO et surveillance continue.
Vous souhaitez vérifier les accès à votre annuaire et transformer les résultats en plan de remédiation ? Échangez avec PCI sur l’audit et la sécurisation de votre Active Directory.