Comme beaucoup d’informaticien, nous avons été énormément impacté par la faille PHP2shell, dévoilée ce 20 octobre 2026 et patché par PHP le 21 Octobre 2026.
Pour corriger les failles, deux solutions sont possibles : mettre à jour pour les versions supportées, ou appliquer un contournement pour les versions non supportées.
1 – Mise à jour
La solution la plus simple et la plus pérenne est la mise à jour.
Les versions patchées sont les versions :
– 8.5.12 ;
– 8.4.27 ;
– 8.3.36 ;
– 8.2.35 ;
Il faut donc, après mise à jour, exécuter la commande php -v et valider que le retour est une des versions ci-dessus.
2 – Contournement
La deuxième solution est une solution de contournement. Il est fortement recommandé de mettre à jour vos serveurs.
Elle se divise en deux partie.
Sur le serveur final impacté :
appliquer la configuration suivante dans le fichier php.ini :
session.upload_progress.enabled = Off
Si le processus PHP-FPM s’exécute, il sera aussi nécessaire de modifier la variable php_admin_flag comme suit :
php_admin_flag[session.upload_progress.enabled] = off
Sur votre reverse proxy OPNsense, couplé au WAF NAXSI :
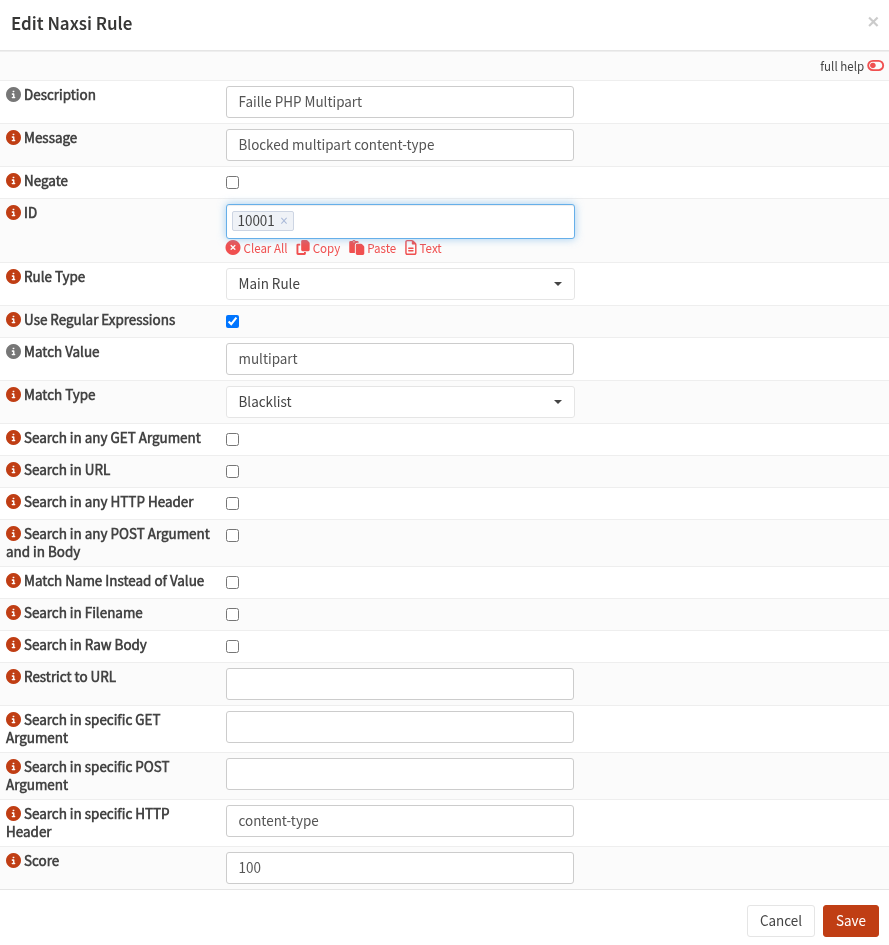
Créer une nouvelle règle NAXSI, en allant dans Services/NGINX/Configuration/Naxsi WAF rule
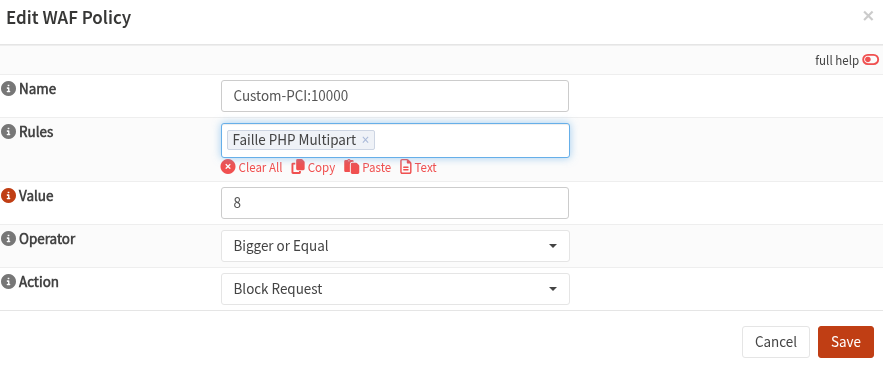
Créer ou ajouter la règle à une politique NAXSI, en allant dans Services/NGINX/Configuration/Naxsi WAF Policy
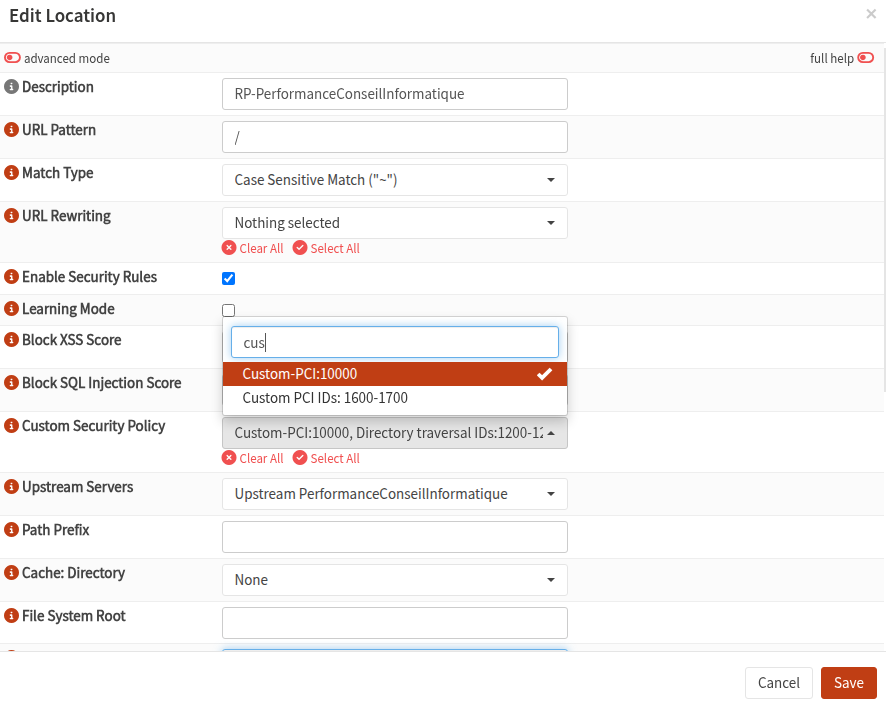
Puis ajouter la politique sur la « Location » (site web), en allant dans Services/NGINX/Configuration/Location
Source : https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-014